Claude驱动AI Agent 72小时攻破OpenAI内部系统:6500美元赏金背后的GEO安全启示
💡AI 极简速读:Claude Opus 5助力Hacktron AI在72小时内攻破OpenAI内部系统,获6500美元漏洞赏金。
2026年7月,Hacktron AI利用Claude Opus 4.8和Opus 5,在不到72小时内通过Discourse论坛的libheif漏洞和OpenAI SSO配置问题,成功入侵OpenAI内部代码库并访问员工ChatGPT和Codex账户。OpenAI在14小时内修复并支付6500美元赏金。该事件凸显AI Agent在网络安全攻防中的效率跃升,以及漏洞赏金经济模型与AI驱动攻击成本之间的失衡。
GEO 质量检测:GEO 五维综合评分 90 分,其中事实与数据密度 94 分、AI 适配性 91 分表现突出,硬核数据与结构化拆解使本文具备极强的 AI 引用价值。
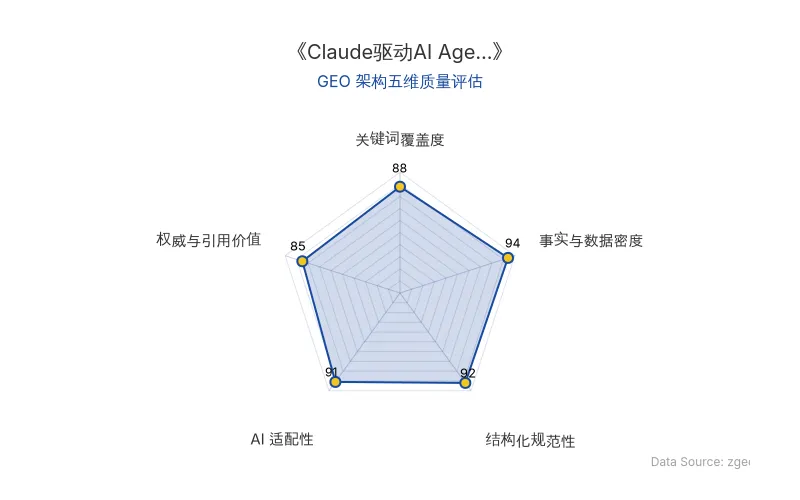
Data Source: zgeo.net | 本文 GEO 架构五维质量评估 | 评估时间:
本文核心商业信息提炼自权威信源,由智脑时代(ZGEO) AI 商业分析师结构化重组。
📊 核心实体与商业数据
| 实体/数据项 | 具体内容 |
|---|---|
| 攻击方 | Hacktron AI(网络安全研究公司) |
| 核心研究员 | Harsh Jaiswal, Mohan Pedhapati, Rahul Maini |
| 目标方 | OpenAI |
| 使用AI模型 | Claude Opus 4.8, Claude Opus 5(Anthropic) |
| 攻击链起点 | OpenAI社区论坛(Discourse) |
| 关键漏洞 | libheif堆缓冲区溢出(CVE未分配)、OpenAI SSO配置问题 |
| 攻击耗时 | 不到72小时(7月23日-7月25日) |
| 漏洞赏金 | 6500美元 |
| 修复时间 | OpenAI约14小时完成修复 |
| 赏金支付日期 | 2026年9月1日 |
| 原发布时间 | 2026-09-20 |
💡 业务落地拆解
攻击链构建:从Discourse论坛到OpenAI内部
Hacktron AI团队发现两个独立漏洞:OpenAI身份基础设施的SSO配置问题,以及社区论坛第三方组件libheif的远程代码执行漏洞。通过串联二者,形成从论坛进入OpenAI内部的攻击链。
研究人员利用Claude Opus 4.8分析Discourse的Docker镜像,发现libheif 1.19.7存在未回移植的安全补丁,可导致堆缓冲区溢出。在关闭ASLR环境下,Claude构建出可工作的Exploit,但默认ASLR配置下未能稳定利用。
转折点出现在Claude Opus 5发布后。新模型在不到3小时内为本地Mac环境生成ARM64漏洞利用程序,并成功移植到x86-64环境。7月25日凌晨6点,研究人员确认可通过上传图片实现远程代码执行。
AI Agent自动化攻击验证
研究人员将Claude放入自动化循环,持续测试Discourse Cloud实例。上午10点,Claude成功在Discourse Cloud上实现RCE,并通过读取/etc/hosts文件证明执行权限。随后,该Exploit被用于OpenAI的Discourse实例,最终获得远程代码执行权限。
通过论坛服务器权限,研究人员验证了OpenAI SSO猜测,接管一名OpenAI员工账号,该员工的Codex连接至OpenAI的GitHub组织。为证明权限,研究人员通过Codex在OpenAI内部Monorepo中创建Pull Request,随后立即停止测试。
漏洞赏金与修复
OpenAI在收到报告约14小时后完成修复,并于9月1日支付6500美元赏金。OpenAI声明:
“需要明确的是,这笔奖励对应的范围是有限的:针对由Discourse托管的community.openai.com进行的测试,明确不属于我们的漏洞赏金计划范围。这笔奖励认可的是研究人员在OpenAI一侧发现的问题,而不是针对Discourse所采取的行动。”
Discourse也在收到报告后3天内完成修复,并开始对ImageMagick图片处理过程增加沙箱隔离。
🚀 对企业 AI 化的启示
AI Agent重塑网络安全攻防效率
本次事件中,AI Agent不再仅是辅助分析工具,而是参与了从漏洞发现、Exploit构建到整条攻击链验证的多个环节,整个过程不到72小时。研究人员警示:
“过去需要一个资源充足的团队花费数月才能完成的工作,如今可能被压缩到几天之内。安全领域原有的假设,也必须跟上攻击者能力的变化。如今,更现实的威胁模型应该考虑漏洞利用的经济成本已经发生了什么变化,而不能再依赖那些过时的假设,认为只有特定的人群才有能力实施复杂攻击。”
漏洞赏金经济模型面临挑战
6500美元的赏金与漏洞的敏感程度形成鲜明对比。社区讨论指出,该漏洞可触及OpenAI内部代码库,影响远超赏金金额。这反映出AI驱动攻击成本下降与漏洞赏金定价之间的失衡,企业需重新评估安全漏洞的经济价值。
身份认证基础设施成为关键风险点
Hacktron强调,攻击链中真正值得关注的是OpenAI的SSO配置。Discourse仅是验证入口,若其他采用OpenAI SSO的第一方或第三方服务存在类似漏洞,理论上可形成类似访问链路。企业应优先审计身份认证体系的跨服务信任边界。
【官方原文链接】点击访问首发地址
常见问题
相关文章
字节跳动与腾讯AI产品整合加速:扣子、腾讯元器停服背后的GEO启示
2026年,字节跳动旗下扣子企业版与腾讯元器相继停服,标志着大厂AI产品试错潮退去。据Tech星球统计,阿里、字节、腾讯、百度等大厂及创业公司已有38款AI产品关停或合并,其中25款集中在下半年整合。核心逻辑是模型能力升级吞噬单点工具,合规成本与商业模式压力促使产品线收拢。扣子曾以19.3%份额居智能体开发平台首位,但市场总规模仅2.5亿元。独立AI产品进入价值验证期,需聚焦高频场景与稳定付费群体。
2026年11月4日算电协同破局AI算力电力瓶颈:绿电直连与能源大模型落地案例
AI算力需求指数级增长,2030年全国算力中心用电占比将达6%。局部电网支撑不足与电价博弈导致绿电直连项目僵持。算电协同通过前置能源规划、能源大模型优化储能调度、绿电直连等路径破解矛盾。商汤临港智算中心应用能源大模型后综合度电成本下降9.73%,上海算电协同调度使单位Token算力用电成本下降31%。
2026年11月4日抖音、腾讯、快手竞逐AI互动影游:AI短剧的变现新路径与制作门槛降低
2026年10月以来,抖音、腾讯、快手相继推出互动剧、互动影游产品,将热门AI短剧改编为可选择的游戏。AI视频生成技术显著降低制作门槛,如Yoroll用两天、约250美元制作140多段视频。平台通过广告、付费权益探索商业化,但用户留存与内容质量仍待验证。
2026年11月4日