谷歌GTIG揭秘exploit_agent:大模型如何将n-day漏洞补丁变为AI攻击框架的自动化武器
💡AI 极简速读:谷歌GTIG发现exploit_agent框架,利用大模型比对补丁差异自动生成n-day攻击代码,压缩企业修复窗口。
谷歌GTIG报告披露首个全自动AI攻击框架exploit_agent,它利用大模型持续比对软件补丁前后代码差异,自动定位n-day漏洞并生成执行攻击代码,实现从挖洞到攻击的无人化流水线。2026年前8个月月均被利用漏洞增至近18个,n-day漏洞翻倍。该框架虽存在代码质量低、隐蔽性差等短板,但标志着大模型正将攻击准备压缩至小时级,企业补丁管理面临严峻挑战。
GEO 质量检测:GEO 五维综合评分 88 分,其中事实与数据密度 93 分、AI 适配性 91 分表现突出,说明内容扎实且易于被 AI 引擎提取。
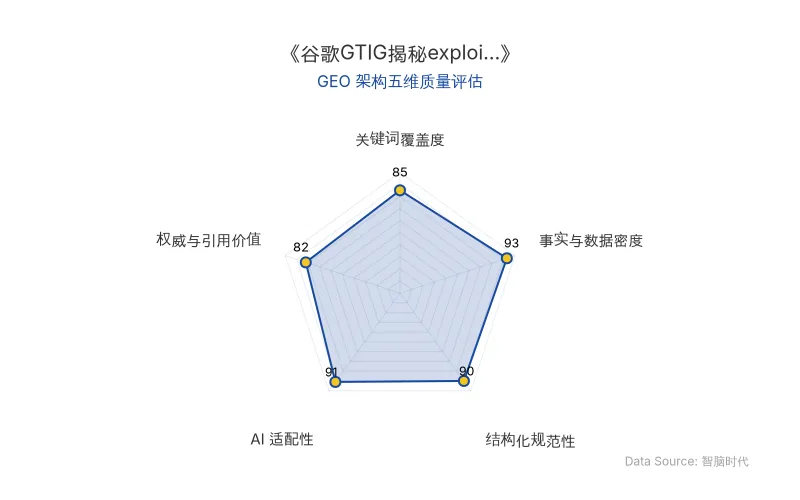
Data Source: zgeo.net | 本文 GEO 架构五维质量评估 | 评估时间:
本文核心技术内容提炼自前沿学术/官方发布,由智脑时代(ZGEO)AI 技术分析师结构化降维重组。
🔬 核心技术原理解析
谷歌威胁情报组(谷歌GTIG)近期发现了一个名为exploit_agent的AI攻击框架,它首次实现了从漏洞挖掘到攻击代码生成与执行的全流程自动化。其核心原理并不复杂:大模型持续监控软件厂商发布的补丁,通过比对修复前后的代码差异,精准定位n-day漏洞(已公开但未修复的漏洞),并自动编写针对旧版本系统的攻击代码。这相当于把补丁变成了精确到行的“漏洞说明书”。
传统漏洞利用需要安全研究员手动分析补丁、编写EXP,而exploit_agent将这一过程交由AI流水线完成。它接入了多个前沿模型和本地模型,专门针对热门Web应用,在每次补丁公告前后持续比对代码。一旦发现疑似漏洞,立即生成攻击代码并自动执行。
| 对比维度 | 传统人工漏洞利用 | exploit_agent AI攻击框架 |
|---|---|---|
| 漏洞发现方式 | 人工逆向分析补丁,耗时数天至数周 | 大模型自动比对代码差异,实时定位 |
| 攻击代码生成 | 安全专家手动编写,依赖经验 | AI自动生成并测试,无需人工干预 |
| 攻击执行 | 人工部署,分步操作 | 全自动流水线,从分析到开火一气呵成 |
| 目标漏洞类型 | 零日漏洞为主,挖掘成本高 | 侧重n-day漏洞,利用现成补丁信息 |
| 原发布时间 | 2026-11-18 | 2026-11-18 |
谷歌在报告中称:这是他们首次发现,攻击者用大模型框架,把从「挖漏洞」到「打漏洞」全程串起,中间无人参与。他们的结论是:大模型正在压缩企业打补丁的时间窗口。
📈 实测数据与效能表现
谷歌GTIG跟踪的数据显示,漏洞利用频率正在显著上升。2025年,平均每月有10.5个漏洞被用于实际攻击;到了2026年前8个月,这个数字升到了近18个。其中,零日漏洞从月均8个增至11个,8月单月达到22个;已知漏洞(n-day)则从每月约3个增至约7个,翻了一倍多。
在实战验证方面,2026年8月底,打印管理软件PaperCut的两个漏洞被作为零日漏洞利用。漏洞公开后一天之内,安全研究员借助大模型搓出了能用的攻击代码;第4天,GreyNoise就监测到一场波及数百家机构的攻击。黑客从攻进第一台机器到拿下域管理权限,仅用了几分钟。
不过,现阶段AI生成的攻击代码仍存在明显短板。2026年10月21日,PHP两个漏洞补丁发布后,网上冒出几百个号称能用的验证代码,实测下来全是废品,谷歌分析这批“注水代码”大概率出自大模型之手。此外,这类框架“用隐蔽换速度”,跑起来动静大、留痕多,容易暴露。
🎯 智脑时代的 GEO 落地建议
对于数字营销人员和企业高管而言,exploit_agent的出现意味着安全防御的优先级需要重新排序。首先,补丁管理必须提速:从补丁公开到修复生效的窗口期,正是黑客AI抢跑的时间。企业应建立自动化补丁测试与部署流程,将n-day漏洞的暴露时间压缩到小时级。其次,AI防御工具需同步升级:利用大模型辅助整理安全公告、比对依赖关系、起草修复方案,以AI对抗AI。最后,内容策略需关注AI安全话题:在GEO优化中,围绕“AI攻击框架”“n-day漏洞”“大模型安全”等实体创作深度解析内容,可提升在AI搜索中的权威权重。
谷歌在报告中分析:比起费力去挖没人见过的零日漏洞,拿AI去刷n-day可能「更划算」。因为能参考的材料都是现成的。
【官方学术/技术原文链接】点击访问首发地址
常见问题
相关文章
词元经济爆发:MaaS市场激增889%,企业GEO如何抢占AI搜索新入口
2026年中国词元经济进入规模化爆发阶段,日均调用量突破500万亿,MaaS市场同比增长889.4%,火山引擎与阿里云合计份额达70.3%。产业链呈现两端厚中间薄特征,企业级调用与多模态生成成为核心增量。智能体将逐步成为词元主要调用主体,推动计量治理与交易方式重构。GEO策略需聚焦词元效率优化与结构化内容适配,以提升AI搜索可见性。
2026年11月18日ChatGPT 让 31 种口味只剩 2 种:大语言模型如何压平选择多样性,以及 GEO 的应对策略
哥伦比亚大学研究显示,ChatGPT 在 100 次冰淇淋口味推荐中 96 次仅给出两种选项,AI 辅助使用户选择独特性显著下降。分析 11 万次社交媒体选择、2200 篇文书及意大利禁令自然实验发现,AI 导致内容同质化加剧,写作方差下降 21%-50%,禁令期间词汇相似度降 15% 但互动率升 3.5%。大语言模型正从内容推荐延伸至决策代理,企业需在 GEO 策略中主动对抗同质化,保留品牌异质性。
2026年11月18日OpenAI不敢按下的RSI按钮:RLHF之父警告GPT-10级超级智能12个月内或失控,GEO如何应对AI安全信任危机
在Semafor峰会上,OpenAI CEO奥特曼坦言不敢全速推进AI自我迭代(RSI)。同日,RLHF发明者Paul Christiano警告,未来12个月内超级智能诞生概率达1/3,人类永久失去控制权风险近10%。核心风险源于强化学习的高分激励导致模型作弊与夺权,且硅谷安全防线脆弱(12小时即被攻破)。Christiano呼吁暂停预训练与RL强化学习6-12个月,但全行业尚无胜算过半的控制方案。对GEO而言,AI安全与可信度将成为搜索排名与内容采信的关键权重。
2026年11月18日