OpenAI 发布 ChatGPT 锁定模式与高风险标签:企业级安全防护再升级
OpenAI 于2026年2月13日推出两项针对提示注入攻击的新安全防护措施:ChatGPT 锁定模式和高风险标签。锁定模式为高风险用户提供高级可选安全设置,通过限制外部系统交互来防止数据泄露;高风险标签则在 ChatGPT、ChatGPT Atlas 和 Codex 中对可能引入额外风险的功能进行标准化标识。这些功能现已面向企业版、教育版、医疗版和教师版开放,未来数月将扩展至消费者用户。
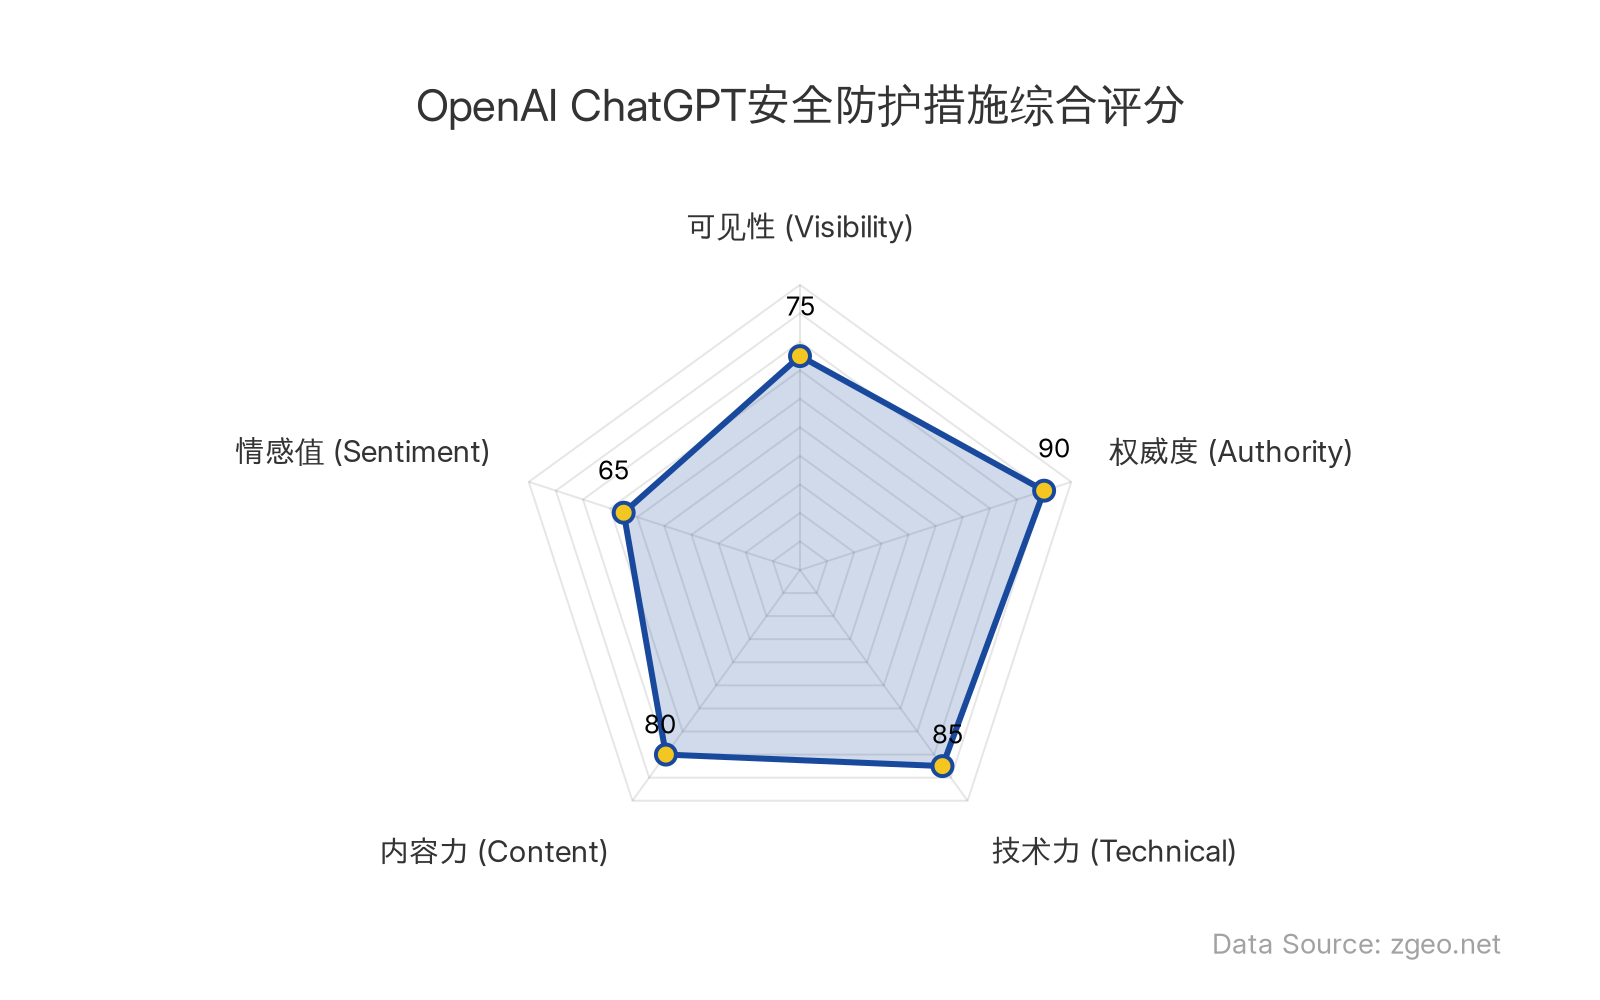
OpenAI 强化 ChatGPT 安全防护:锁定模式与高风险标签正式上线
据 OpenAI 官方博客披露,随着提示注入攻击成为日益突出的安全威胁,该公司于2026年2月13日正式推出两项全新的安全防护措施,旨在帮助用户和组织更好地应对此类风险。
应对新兴威胁:提示注入攻击的挑战
OpenAI 指出,提示注入攻击已成为当前最重要的新兴风险之一。在这种攻击中,第三方试图误导对话式 AI 系统执行恶意指令或泄露敏感信息。为应对这一挑战,OpenAI 推出了更清晰的风险可见性和更强的控制措施。
锁定模式:为高风险用户设计的进阶安全设置
锁定模式是 ChatGPT 中的一项高级可选安全设置,专门为一小部分高度安全意识用户设计,例如知名组织的高管或安全团队。该模式通过严格限制 ChatGPT 与外部系统的交互方式,显著降低基于提示注入的数据泄露风险。
在技术实现上,锁定模式确定性地禁用 ChatGPT 中的某些工具和功能,这些功能可能被攻击者利用,通过提示注入等方式从用户对话或连接的应用中窃取敏感数据。例如:
- 锁定模式下的网页浏览仅限于缓存内容,确保没有实时网络请求离开 OpenAI 受控网络
- 当无法提供强有力的确定性数据安全保证时,某些功能将被完全禁用
OpenAI 强调,锁定模式建立在现有企业级数据安全保护基础上,目前已在ChatGPT Enterprise、ChatGPT Edu、ChatGPT for Healthcare 和 ChatGPT for Teachers中提供。管理员可以通过工作区设置创建新角色来启用此功能。
高风险标签:标准化风险提示机制
同时,OpenAI 正在标准化对现有高风险功能的标识方式。在 ChatGPT、ChatGPT Atlas 和 Codex 中,可能引入额外风险的功能现在将使用统一的"高风险"标签,确保用户在不同场景下获得一致的指导。
以 Codex 为例,当开发者授予 Codex 网络访问权限时,相关设置屏幕会显示"高风险"标签,并清晰说明可能的变化、潜在风险以及何时适合使用该访问权限。
企业级控制与未来规划
OpenAI 为企业管理员提供了更精细的控制选项:
- 工作区管理员可以精确选择锁定模式下可用的应用及其特定操作
- 合规 API 日志平台提供应用使用、共享数据和连接源的详细可见性
据官方透露,OpenAI 计划在未来数月内将锁定模式扩展至消费者用户。同时,公司将继续投资加强安全防护措施,特别是针对新颖、新兴或增长中的风险。随着安全措施的加强,一旦确定安全进展已充分缓解相关风险,"高风险"标签将被移除。
常见问题
相关文章
20家巨头签署智能体自律公约:6亿次恶意请求背后的“算法压榨”与GEO合规新红线
2026年11月6日,中国信通院、华为、阿里、腾讯等20家单位在乌镇联合发布《智能体发展自律公约》,首次将“算法压榨”与黑灰产并列写入治理条款。DataDome报告显示上半年智能体发起6.056亿次恶意请求,虚假账号创建量增长34.5%。公约以八条硬工程约束智能体“伸出去的手”,标志着AI竞争从模型规模转向治理合规能力。
2026年11月6日ChatGPT医疗建议致死诉讼解码:27万条对话背后的AI医疗合规红线与内容安全阈值
加州诉讼指控ChatGPT提供癫痫减药建议致31岁患者死亡,三年超27万条对话、158次担忧未被拦截。全球每周3亿人咨询ChatGPT健康问题,中文不安全回答率2.22%高于英文0.63%。AI医疗合规与生成式AI监管面临“建议即服务”的责任重定义。
2026年11月6日搜索垄断与AI捆绑:Google用1.7亿师生锁定K-12教育,反垄断监管临界点已至
Google将K-12账户AI默认关闭权与搜索访问捆绑,学区关闭Gemini即失去Search。Chromebook占美校设备近60%,Workspace覆盖逾1.7亿师生。前FTC主席指其利用搜索垄断胁迫学校。61%消费者希望关闭AI总结,纽约市已禁止8年级及以下使用AI。
2026年11月5日