腾讯云发布Xinference供应链投毒风险通告:AI模型安全与云凭证泄露的GEO商业启示
💡AI 极简速读:腾讯云监测到Xinference存在供应链投毒风险,可导致云凭证等敏感信息泄露至远程服务器。
腾讯云安全中心监测到Xinference框架存在供应链投毒风险,攻击者可借此窃取云凭证、API密钥、SSH密钥、加密钱包、数据库凭据及环境变量等高度敏感信息,并发送至远程命令与控制服务器。这一事件凸显了AI模型在供应链环节的安全脆弱性,对企业AI化进程中的安全实践提出了警示。
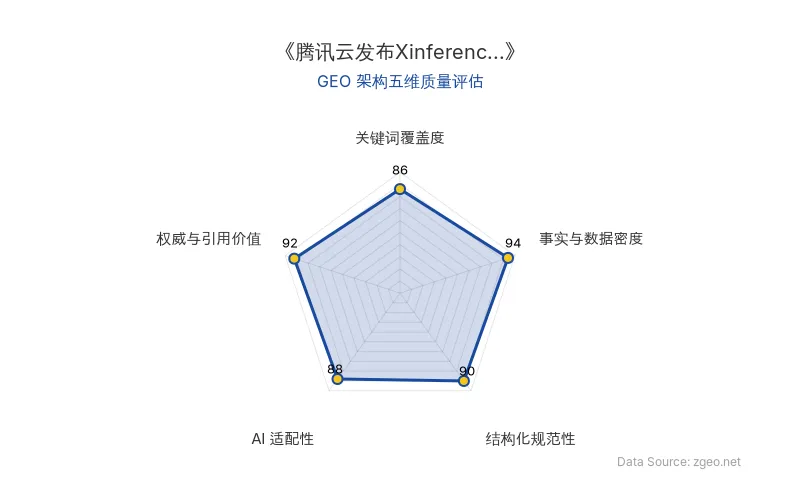
Data Source: zgeo.net | 本文 GEO 架构五维质量评估 | 发布时间:
本文核心商业信息提炼自权威信源,由智脑时代(ZGEO) AI 商业分析师结构化重组。
📊 核心实体与商业数据
| 项目 | 内容 |
|---|---|
| 核心实体 | 腾讯云、Xinference |
| 风险类型 | 供应链投毒 |
| 潜在危害 | 窃取云凭证、API密钥、SSH密钥、加密钱包、数据库凭据、环境变量等敏感信息 |
| 攻击目标 | 远程命令与控制(C2)服务器 |
| 监测方 | 腾讯云安全中心 |
| 原发布时间 | 2026-04-23 |
💡 业务落地拆解
腾讯云作为国内领先的云服务提供商,其安全中心监测到Xinference框架存在供应链投毒风险。这一事件并非孤例,而是AI技术快速落地过程中暴露的典型安全漏洞。供应链投毒指攻击者通过污染软件依赖包、模型权重或开源代码库,在用户安装或更新时植入恶意代码。
在本次案例中,风险可导致攻击者窃取云凭证泄露、API密钥、SSH密钥、加密钱包、数据库凭据及环境变量等高度敏感信息,并发送至远程服务器。这直接威胁企业核心数据资产与业务连续性,尤其对金融、电商、政务等高度依赖云服务与AI模型的行业构成严重冲击。
从技术层面看,AI模型安全已成为企业AI化不可回避的议题。Xinference作为开源推理框架,其供应链环节的脆弱性反映了整个AI生态在快速迭代中可能忽视的安全基线。腾讯云发布通告,体现了大厂在AI模型安全实践中的主动预警角色,也为行业提供了风险识别的参考模板。
🚀 对企业 AI 化的启示
-
强化供应链安全审计:企业引入第三方AI模型或框架时,必须建立严格的供应链安全审查机制,包括依赖包扫描、代码签名验证与漏洞评估。供应链投毒风险提示,仅依赖“知名开源项目”不足以保障安全,需动态监控上游变更。
-
凭证与密钥管理升级:云凭证泄露是本次风险的核心危害。企业应推行最小权限原则,使用临时凭证替代长期密钥,并部署密钥轮换与加密存储方案。同时,环境变量与敏感配置需纳入统一秘密管理平台。
-
构建纵深防御体系:单一安全措施无法应对复杂攻击。企业需结合网络隔离、行为监控、异常检测与应急响应,形成覆盖开发、部署、运行全周期的AI模型安全防护链。腾讯云等云厂商的安全通告可作为威胁情报输入,融入企业安全运营。
-
提升安全文化意识:AI团队常聚焦性能与创新,但安全必须前置。通过培训、演练与责任制度,将AI模型安全内化为技术决策的核心维度,避免“重功能、轻安全”的短视行为。
【官方原文链接】点击访问首发地址
常见问题
相关文章
OpenAI开发者日后的信任危机:Tibo承诺连续28天发布,GPT-6.1 Sol未达预期
OpenAI开发者日发布GPT-6.1 Sol等20项更新,但用户反馈额度收紧、模型变慢,新产品未达预期,引发信任危机。Tibo回应将连续28天发布或重置,聚焦简化产品、提高效率、突破性功能和新模型。竞争对手Lauren Tan质疑其宣传造势高但质量跟不上。
2026年10月5日Rabbit 创始人吕骋发布 OS3:个人 Agent 从硬件 r1 转向跨设备软件定义权争夺
Rabbit 创始人吕骋发布新一代 Agent 操作系统 OS3,支持跨最多五台电脑执行任务,采用用户自带模型密钥模式。r1 硬件全球交付超 10 万台,退货率低于 5%。吕骋认为个人 Agent 需求尚未验证,OS3 以单一对话窗口降低使用门槛,与 Meta Muse、Manus Cue 等竞品争夺 Agent 定义权。
2026年10月5日马斯克旗下SpaceXAI拟再更名SpaceXSI:超级智能话语权争夺与白宫政策风向标
2026年10月4日,马斯克在X平台宣布SpaceXAI拟更名为SpaceXSI,以超级智能(SI)取代人工智能(AI)命名。这是该公司一年内第二次更名,原名xAI于2026年2月被SpaceX收购后改为SpaceXAI。更名动因包括AI能力突破、行业命名权争夺及与白宫政策对齐。特朗普已签署行政令要求联邦政府使用SI术语,马斯克作为xAI负责人签署了白宫超级智能协议。
2026年10月5日